ক্রিপ্টো চুরিতে জড়িত থাকার অভিযোগ হাস্যকর, যুক্তরাষ্ট্রের ‘অশুভ চেষ্টা’: উত্তর কোরিয়া
ক্রিপ্টোকারেন্সির ইতিহাসের সবচেয়ে বড় চুরির ঘটনায় জড়িত থাকার অভিযোগ অস্বীকার করেছে উত্তর কোরিয়া। অভিযোগগুলো ‘হাস্যকর কথাবার্তা’ বলেও অভিহিত করেছে দেশটি।
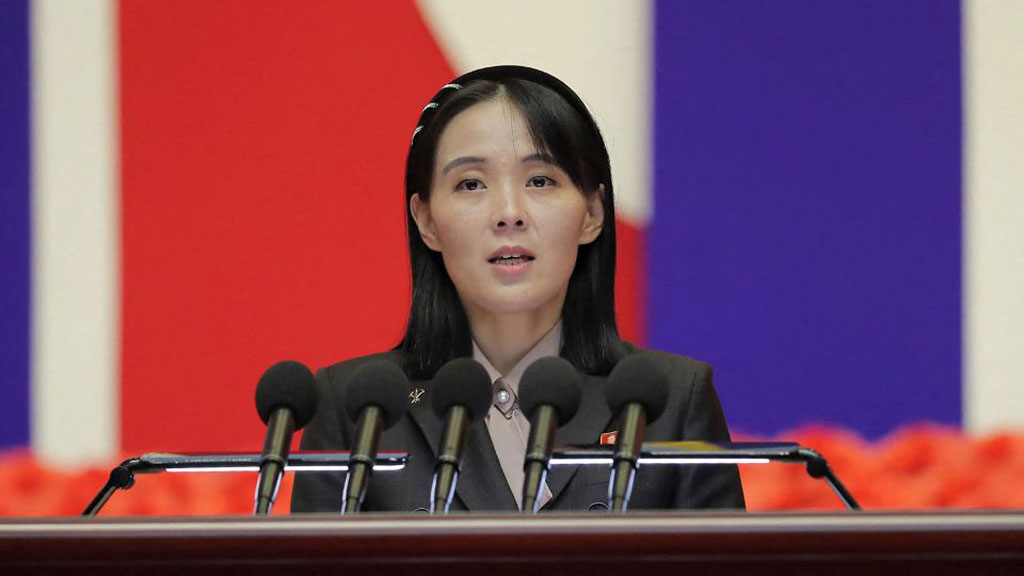
মঙ্গলবার উত্তর কোরিয়ার নেতা কিম জং উনের বোন এবং দেশটির শীর্ষ কর্মকর্তা কিম ইয়ো জং বলেন, পিয়ংইয়ংয়ের ভাবমূর্তি ক্ষুণ্ন করতে যুক্তরাষ্ট্রের এটি আরেকটি ‘অশুভ চেষ্টা’।
এ দিকে যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা এফবিআই, সিক্রেট সার্ভিস এবং সাইবার নিরাপত্তা বিশ্লেষকেরা দাবি করছেন, বাইন্যান্সে ৬৩০ কোটি ডলার চুরির পেছনে রয়েছে উত্তর কোরিয়া।
উত্তর কোরিয়ার সঙ্গে যুক্ত বলে অভিযোগ ওঠা সর্বশেষ সাইবার হামলা এটি। আন্তর্জাতিক নিষেধাজ্ঞার মুখে থাকা অর্থনীতির অর্থায়নে দেশটি সাইবার অপরাধের ওপর নির্ভর করে বলে অভিযোগ রয়েছে। ব্লকচেইন বিশ্লেষক ও এফবিআইয়ের দাবি, রাষ্ট্রীয় পৃষ্ঠপোষকতায় পরিচালিত হ্যাকার গোষ্ঠী ‘ট্রেডারট্রেইটার’ এই হামলার নেতৃত্ব দিয়েছে।
এই গোষ্ঠীর সঙ্গে যুক্ত ক্রিপ্টোকারেন্সি অ্যাকাউন্টের লেনদেন বন্ধ করতে শিল্প খাতের অংশীদারদের প্রতি আহ্বান জানিয়েছে এফবিআই।
কিম ইয়ো জং এক বিবৃতিতে বলেন, ‘যুক্তরাষ্ট্র আবারও গণপ্রজাতন্ত্রী কোরিয়ার সঙ্গে এর যোগসূত্র স্থাপনের গতানুগতিক উসকানি দিয়েছে।’
তিনি আরও বলেন, ‘বিশ্বের বিভিন্ন স্থানে সংঘটিত সব ধরনের সাইবার অপরাধ যেন আমাদেরই কাজ, এমন ধারণা দিয়ে যুক্তরাষ্ট্র আন্তর্জাতিক জনমতকে বিভ্রান্ত করছে। এটি উত্তর কোরিয়ার বিরুদ্ধে গুরুতর রাজনৈতিক উসকানি।’
তবে সাম্প্রতিক বছরগুলোতে বেশ কয়েকটি বড় ধরনের সাইবার হামলার জন্য উত্তর কোরিয়াকে দায়ী করা হয়েছে। দেশটি অবশ্য এসব অভিযোগ অস্বীকার করে আসছে।
ট্রেডারট্রেইটার ইউনিটটি ‘লাজারাস গ্রুপ’ নামেও পরিচিত। ২০২৫ সালে ক্রিপ্টোকারেন্সি বিনিময় প্রতিষ্ঠান বাইবিটে ১৫০ কোটি ডলারের হ্যাকিংয়ের ঘটনায় এই গোষ্ঠীকে দায়ী করা হয়েছিল। সে সময় সেটিই ছিল এ ধরনের সবচেয়ে বড় হামলা।
এস রাজরত্নম স্কুল অব ইন্টারন্যাশনাল স্টাডিজের মতো গবেষণা প্রতিষ্ঠানের বিশ্লেষকেরা বলেছেন, উত্তর কোরিয়া পরিকল্পিতভাবে নিজেদের সাইবার কার্যক্রমের সক্ষমতা বাড়িয়েছে। বিশ্ববিদ্যালয় থেকে মেধাবী শিক্ষার্থীদের বাছাই করে নিয়োগ দেওয়া হয়। পরে তাঁদের দেশটির গোয়েন্দা সংস্থার তত্ত্বাবধানে থাকা হ্যাকার ইউনিটে পাঠানো হয়।
উত্তর কোরিয়া ধারাবাহিকভাবে এসব অভিযোগ অস্বীকার করে আসছে। কিম ইয়ো জং বলেন, ‘সাইবার জগতে সব ধরনের বিদ্বেষমূলক কর্মকাণ্ডের বিরুদ্ধে দৃঢ়ভাবে অবস্থান নেওয়া উত্তর কোরিয়া সরকারের ধারাবাহিক নীতি।’
হ্যাকিংয়ের ঘটনায় উত্তর কোরিয়ার সংশ্লিষ্টতা নিয়ে বিবিসির প্রশ্নের জবাব দেয়নি বাইন্যান্স। ঘটনার পর থেকে বিশ্বের অন্যতম বৃহৎ এই ক্রিপ্টোকারেন্সি প্রতিষ্ঠান মূলত হ্যাকিংয়ের প্রযুক্তিগত দিক এবং ব্যবহারকারীদের সুরক্ষায় নেওয়া পদক্ষেপ নিয়ে প্রকাশ্যে বক্তব্য দিয়েছে। প্রতিষ্ঠানটির এক মুখপাত্র বিবিসিকে মঙ্গলবার বলেন, রোববার লেনদেন পুনরায় চালু হওয়ার পর থেকে বাইন্যান্স থেকে নিট ৪৭২ কোটি ডলারের ক্রিপ্টো সম্পদ তুলে নেওয়া হয়েছে।
তবে এই অর্থপ্রবাহ বাইন্যান্সের মোট সম্পদের তুলনায় ‘তুলনামূলকভাবে সীমিত অংশ’। প্রতিষ্ঠানটির মোট সম্পদের পরিমাণ প্রায় ১৫ হাজার ৭০০ কোটি ডলার। হ্যাকিংয়ের প্রভাব, পরবর্তী সময়ে গ্রাহকদের অর্থ তুলে নেওয়া এবং বাজারদরের পরিবর্তন সবকিছু বিবেচনায় নিয়েই এই হিসাব করা হয়েছে বলে মুখপাত্র জানান।
তিনি আরও বলেন, ‘অর্থ তুলে নেওয়ার পরিমাণ এখন স্থিতিশীল হচ্ছে। অন-চেইন লেনদেনের ক্ষেত্রে আমরা যেটিকে স্বাভাবিক ও প্রত্যাশিত বলে মনে করি, পরিস্থিতি সেদিকেই যাচ্ছে।’
গত সপ্তাহে বাইন্যান্স জানিয়েছিল, প্রাথমিক তদন্তে দেখা গেছে, প্রতিষ্ঠানের একজন প্রকৌশলীর ল্যাপটপ হ্যাক হয়েছিল। এর মাধ্যমে হামলাকারী অননুমোদিতভাবে ক্রিপ্টো সম্পদ সরিয়ে নেওয়ার সুযোগ পায়।
হ্যাকিংয়ের ঘটনায় ক্ষতিগ্রস্ত সম্পদ জব্দ করতে বিভিন্ন ক্রিপ্টোকারেন্সির ইস্যুকারী প্রতিষ্ঠানের সঙ্গে কাজ করেছে বাইন্যান্স। এরপর প্রতিষ্ঠানটিতে বড় ক্রিপ্টোকারেন্সিগুলোর লেনদেন আবার শুরু হয়েছে।
বাইন্যান্স বারবার বলেছে, এই হামলার কারণে হওয়া সব ক্ষতি তারা নিজেরাই বহন করবে। প্রতিষ্ঠানটির দাবি, হ্যাকিংয়ের ঘটনায় চুরি হওয়া সম্পদের প্রায় ৯৫ শতাংশ ইতিমধ্যে তারা পূরণ করেছে।